Zero Trust Data Architecture : Sécuriser les flux de l’IA Agentique dans l’Assurance
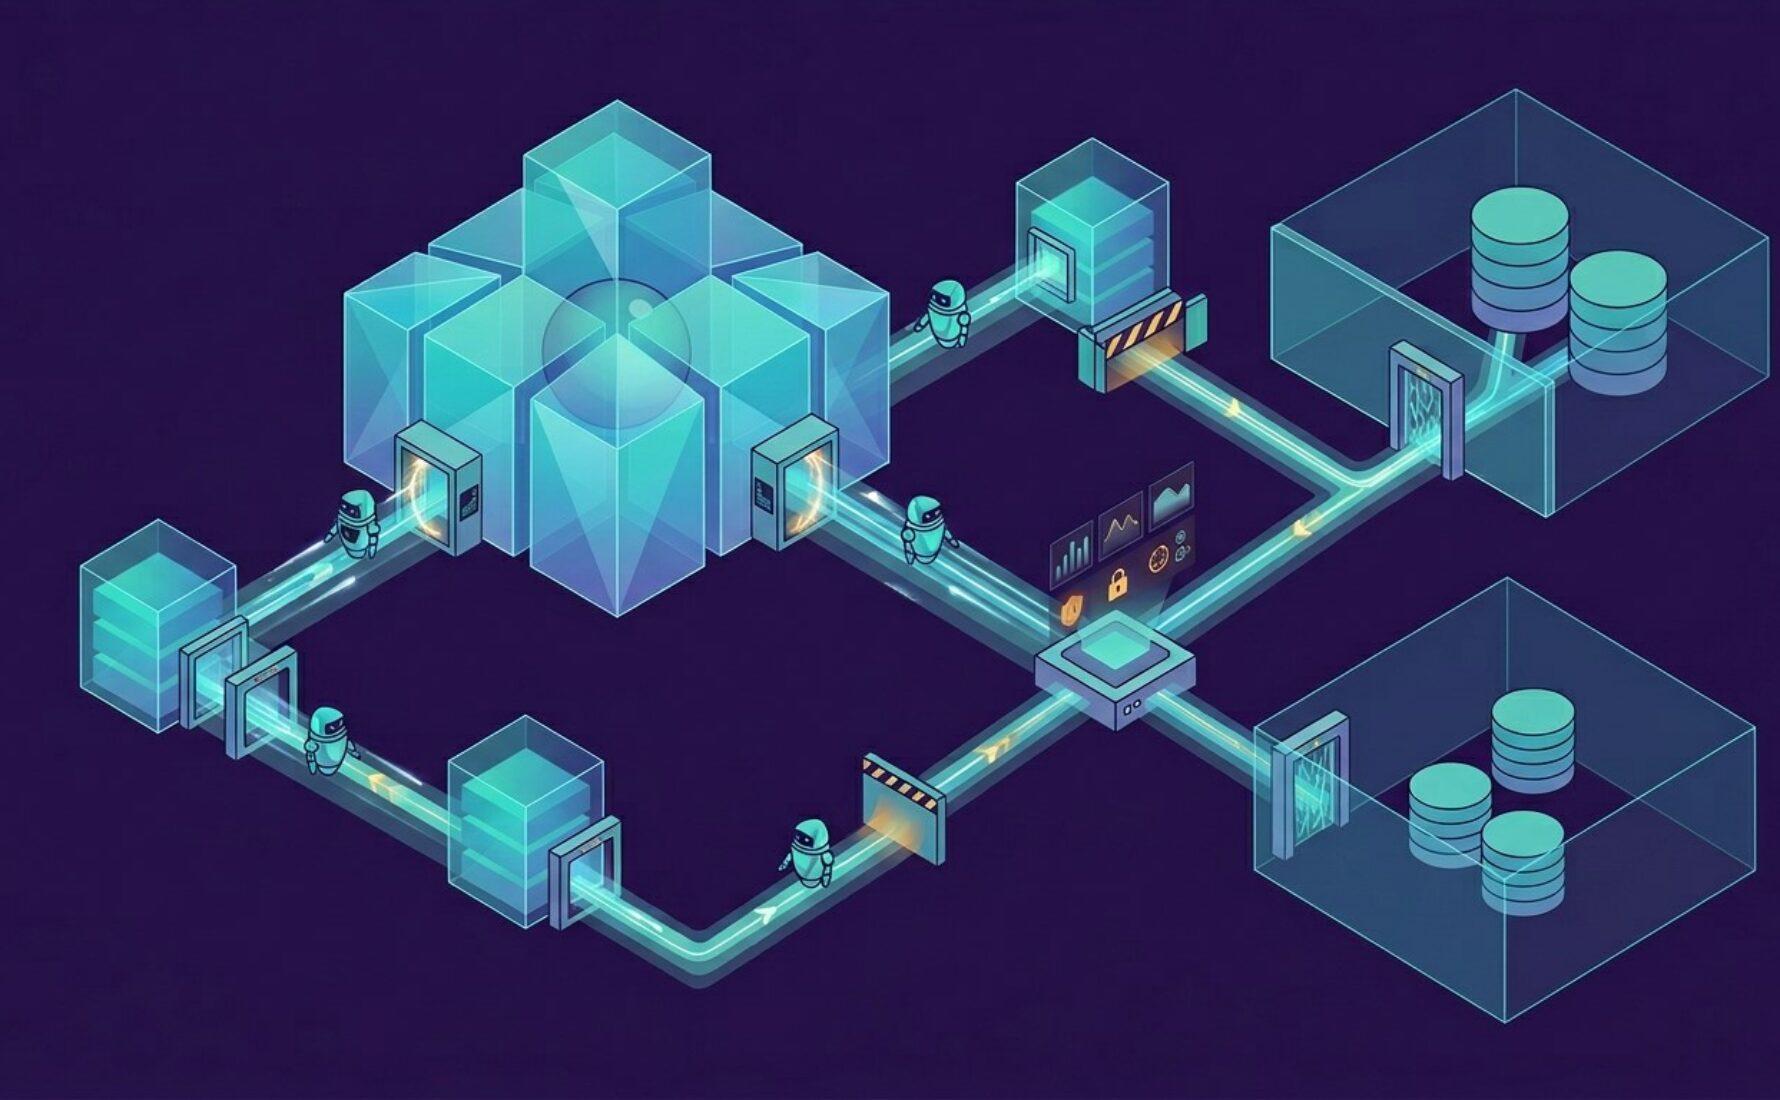
Table des matières
- Les enjeux spécifiques de l’IA agentique pour les assureurs
- Les piliers du Zero Trust appliqués aux architectures Data IA
- Stratégies de mise en œuvre pour une sécurisation sans friction
- Conclusion : L’architecture de confiance comme socle de l’assurance de demain
L’industrie de l’assurance traverse une transformation profonde où l’intelligence artificielle ne se contente plus d’analyser des tableaux de bord, mais commence à agir de manière autonome. L’émergence de l’IA agentique, capable d’orchestrer des tâches complexes comme la validation d’un sinistre ou la tarification personnalisée, impose une révision radicale des protocoles de sécurité traditionnels. Le périmètre de sécurité classique, autrefois matérialisé par des barrières réseau rigides, s’effondre face à des agents intelligents qui doivent circuler librement entre les bases de données clients, les outils de gestion et les interfaces externes.
Dans ce contexte de porosité accrue, le modèle du Zero Trust Data Architecture s’impose non plus comme une option technologique, mais comme une nécessité vitale pour la résilience des assureurs. Ce paradigme repose sur un postulat simple mais radical : ne jamais faire confiance, toujours vérifier. Pour un secteur manipulant des données hautement sensibles, qu’il s’agisse d’informations de santé ou de relevés de patrimoine, la sécurisation des flux ne peut plus reposer sur la simple vérification de l’utilisateur humain, mais doit s’étendre à chaque micro-action entreprise par les agents artificiels.
La problématique est d’autant plus pressante que le coût moyen d’une violation de données dans le secteur financier et des assurances dépasse désormais les 5,5 millions d’euros selon les rapports de cybersécurité les plus récents de 2024. L’émergence de l’IA agentique, capable d’orchestrer des tâches complexes comme la validation d’un sinistre, par sa capacité à générer des requêtes et à manipuler des API à grande échelle, augmente mécaniquement la surface d’attaque si elle n’est pas strictement encadrée. Une erreur de configuration ou une injection de commande malveillante pourrait permettre à un agent autonome de siphonner des milliers de dossiers d’assurés en quelques secondes, rendant les méthodes de contrôle a posteriori totalement obsolètes.
L’objectif de cet article est de démontrer comment l’adoption d’une architecture Zero Trust permet de transformer la sécurité en un véritable levier d’innovation. En garantissant l’intégrité et la confidentialité des échanges au sein des pipelines de données, les assureurs peuvent déployer des agents IA plus performants et plus audacieux. Nous allons explorer les mécanismes concrets de cette sécurisation, de la micro-segmentation des environnements de données au contrôle granulaire des privilèges, afin de bâtir un écosystème où la technologie agentique s’épanouit dans un cadre de confiance absolue.
Les enjeux spécifiques de l’IA agentique pour les assureurs
Le passage de l’IA conversationnelle à l’IA agentique marque une rupture technologique majeure pour les directions informatiques des cabinets de conseil et des assureurs. Contrairement aux modèles classiques qui se contentent de répondre à une question, l’agent IA est capable d’utiliser des outils, d’exécuter du code et de naviguer entre différentes applications pour atteindre un objectif donné. Dans le cadre d’un processus de souscription, un agent peut par exemple interroger une base de données KYC, vérifier un historique de conduite sur une plateforme externe et mettre à jour un contrat dans l’ERP de l’assureur. Cette autonomie de mouvement crée des flux de données multidirectionnels qui échappent souvent aux contrôles de sécurité statiques. Chaque interaction entre l’agent et une source de données constitue un nouveau point de vulnérabilité potentiel qui doit être sécurisé individuellement.
La vulnérabilité des flux de données est particulièrement critique lors de l’utilisation de techniques comme le RAG (Retrieval-Augmented Generation). Pour fournir des réponses précises, l’IA agentique puise en temps réel dans les documents internes de l’entreprise. Sans une architecture Zero Trust, l’agent pourrait par inadvertance accéder à des documents confidentiels auxquels l’utilisateur final n’a normalement pas droit, provoquant une fuite de données par rebond. Dans la gestion des sinistres, où la rapidité est essentielle, l’injection de prompts malveillants dans les documents soumis par les assurés pourrait également détourner l’agent de sa mission initiale pour lui faire valider des remboursements frauduleux. La sécurisation doit donc être intrinsèque à la donnée elle-même et non plus seulement dépendante de l’interface qui l’affiche.
Les piliers du Zero Trust appliqués aux architectures Data IA
La mise en place d’une architecture de confiance zéro repose sur l’authentification systématique et continue de chaque entité. Pour l’IA agentique, cela signifie que chaque modèle et chaque instance d’agent doit posséder une identité numérique propre et vérifiable. Avant que l’agent ne puisse interroger un Data Lakehouse, le système doit valider son certificat, son origine et la légitimité de sa requête par rapport à sa mission actuelle. Ce processus d’authentification machine-to-machine remplace la session utilisateur classique et permet de s’assurer qu’un agent ne soit pas détourné par un acteur malveillant cherchant à usurper ses droits d’accès étendus au SI de l’assureur.
Un autre pilier fondamental est la micro-segmentation des environnements de données. Au lieu de considérer le réseau interne comme une zone de confiance, l’architecture Zero Trust découpe le patrimoine informationnel en segments isolés. Dans le secteur de l’assurance, cela se traduit par une isolation stricte des données de santé, des données financières et des données de marketing. Un agent IA chargé d’optimiser les campagnes de fidélisation n’aura techniquement aucune route disponible pour atteindre les dossiers médicaux, même s’il venait à être compromis. Cette approche par silos logiques limite drastiquement la propagation d’une attaque et garantit que l’IA ne manipule que le strict nécessaire pour accomplir sa tâche spécifique, réduisant ainsi l’exposition globale aux risques de non-conformité.
Stratégies de mise en œuvre pour une sécurisation sans friction
La mise en œuvre du principe du moindre privilège constitue la stratégie la plus efficace pour encadrer l’IA agentique sans brider ses capacités. Chaque agent doit se voir attribuer des droits d’accès granulaires, limités dans le temps et dans le périmètre. Par exemple, lors de la gestion d’un sinistre automobile, l’agent reçoit un jeton d’accès lui permettant de lire les photos du véhicule et de consulter le contrat de l’assuré concerné, mais ce droit expire dès que le dossier est clôturé. Cette gestion dynamique des accès permet de s’assurer que l’IA ne dispose jamais d’un accès permanent à l’intégralité de la base de données. En configurant ces politiques au niveau de la couche de données (Data Policy), l’assureur s’assure que la sécurité suit la donnée quel que soit l’agent qui tente de la consommer.
L’utilisation d’outils de détection d’anomalies basés eux-mêmes sur l’IA permet de repérer des comportements atypiques complète ce dispositif en apportant une capacité d’audit indispensable. Dans un environnement où des centaines d’agents IA peuvent opérer simultanément, il est crucial de disposer d’une traçabilité exhaustive de chaque action entreprise. Chaque lecture, modification ou transfert de donnée doit faire l’objet d’un log immuable et analysable. L’utilisation d’outils de détection d’anomalies basés eux-mêmes sur l’IA permet de repérer des comportements atypiques, comme un agent qui tenterait de télécharger un volume de données inhabituel ou qui changerait brusquement sa méthode de requête. Cette vigilance constante transforme la sécurité en un système immunitaire dynamique capable de réagir à des menaces encore inconnues, assurant ainsi la pérennité des innovations technologiques.
Conclusion : L’architecture de confiance comme socle de l’assurance de demain
La réussite de l’intégration de l’IA agentique dans le secteur de l’assurance dépendra directement de la solidité des fondations data sur lesquelles elle repose. En adoptant une Zero Trust Data Architecture, les assureurs ne se contentent pas de protéger leurs actifs ; ils créent un environnement propice à l’accélération de leur transformation numérique. Une structure sécurisée par design permet de garantissant une conformité parfaite avec les exigences réglementaires du RGPD et de l’IA Act. La sécurité ne doit plus être perçue comme un centre de coût ou une barrière, mais comme un avantage concurrentiel majeur permettant d’offrir aux assurés une expérience innovante, rapide et, par-dessus tout, parfaitement protégée. Les leaders de demain seront ceux qui auront su concilier l’agilité des agents intelligents avec l’inflexibilité d’une architecture de confiance absolue.